

De janvier à juin de cette année, quelque chose comme 2,5 milliards de données uniques ont circulé sur le Dark Web. Il s’agit d’une immense mine d’informations que les cybercriminels peuvent utiliser pour en savoir plus sur leurs victimes. En croisant les emails, les mots de passe, les numéros de téléphone, les noms et autres données personnelles, il devient en effet possible de construire des profils de plus en plus détaillés et de rendre plus crédibles le phishing, la fraude en ligne et l’usurpation d’identité. L’Italie est l’un des pays les plus touchés par les attaques, du moins si l’on considère le nombre de comptes volés via des infostealers et ensuite diffusés sur le Dark Web. Cette situation est illustrée parObservatoire Cyber du CRIF (Financial Intermediation Risk Centre), qui a analysé dans un nouveau rapport la présence de données exposées au premier semestre 2026 tant sur le Web ouvert que sur le Dark Web.
Le phénomène infostealer : des malwares sophistiqués
Parmi les cyberarmes qui ont le plus contribué au placement de plus de 2,5 milliards de points de données uniques sur le Dark Web figurent voleur d’informations. Il s’agit de logiciels malveillants très sophistiqués conçus pour voler automatiquement des informations sur les appareils infectés. Ils peuvent être installés, par exemple, via des campagnes de phishing ou des logiciels contrefaits et, une fois nichés sur l’appareil de l’utilisateur, ces malwares peuvent agir en silence en collectant des informations d’identification et d’autres informations sensibles présents sur l’appareil pour ensuite les envoyer aux criminels. Une fois que les cybercriminels ont obtenu les données qu’ils recherchaient, ils peuvent y mettre fin Archives ULPc’est-à-dire des collections qui associent l’adresse d’un site (URL), un nom d’utilisateur et un mot de passe, ou dans des bases de données encore plus complètes et structurées.
Ce qui rend la situation encore plus préoccupante est la propagation de ce qu’on appelle modèle « voleur en tant que service »ce qui réduit considérablement les barrières à l’entrée pour utiliser ces outils informatiques. Dans la pratique, ces logiciels malveillants sont mis à disposition avec des outils, des panneaux de contrôle et des instructions d’utilisation, qui permettent même à des personnes ayant des compétences informatiques relativement limitées de les utiliser pour perpétrer des cyberattaques. Selon le CRIF, l’épicentre de cette industrie criminelle se situe en Europe de l’Est, la Russie étant indiquée comme principale zone de développement et de commercialisation de ces malwares, mais il ne faut pas sous-estimer d’autres centres devenus particulièrement actifs et situés en Asie du Sud-Est et au Brésil.
La quantité de données disponibles en masse est inquiétante
Ce qui est inquiétant, ce n’est pas seulement le silence dans lequel fonctionnent ces outils, mais aussi la quantité d’informations qui peuvent être volées d’un seul coup. Au premier semestre 2026 les mots de passe sont les données les plus répanduessuivis des e-mails, des noms d’utilisateur, des numéros de téléphone et même des noms et prénoms. Le fait que dans 99,8% des cas analysés, les données des cartes bancaires sont associés aux pertinents informations de sécurité et date de péremption. Là le mot de passe apparaît avec l’email dans 95,9% des cas et avecnom d’utilisateur dans 96% des cas. Le numéro de téléphone est cependant associé à un mot de passe dans 61,7% des cas et à un nom et prénom dans 18,8%.
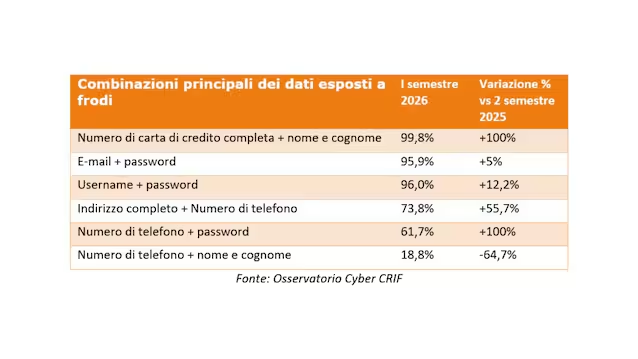
Vous comprenez bien que plus les informations sont trouvées et combinées, plus il devient facile de mener des attaques d’ingénierie sociale, qui exploitent les informations sur la victime pour la convaincre de réaliser certaines actions. Un exemple est phishingqui utilise des messages personnalisés pour voler des informations aux victimes qui ont été étudiées par des cybercriminels grâce à l’énorme quantité d’informations personnelles disponibles sur elles sur le Dark Web.
Un autre type d’attaque sophistiquée est le BECacronyme de Compromis de messagerie professionnelleégalement connu sous le nom « Arnaque au PDG »: Le criminel se fait passer pour un manager et tente de convaincre un employé d’effectuer un paiement ou de partager des informations confidentielles. L’employé, voyant que ceux de l’autre côté présentent des informations et des raisonnements convaincants, pourrait facilement tomber dans le piège tendu par le cybercriminel qui se fait passer pour son patron.
Il ne faut pas oublier toutes ces méthodes d’attaque Outils basés sur l’IAcapable de rendre la fraude encore plus crédible. Parmi les exemples cités dans le rapport rédigé par le CRIF figurent les deepfakes audio et vidéo, désormais de plus en plus réalistes et, dans le secteur des entreprises, les emails particulièrement soignés et difficiles à distinguer des communications authentiques.
L’Italie est sixième au monde : la situation
En zoomant sur notre pays, nous voyons que Italieau moins au premier semestre, le 32,3% des utilisateurs suivis par les services de protection CRIF ont reçu au moins une alerte relative à des données identifiées sur le Dark Web. Les tranches d’âge les plus concernées sont celles entre 51 et 60 ans (26,7%), entre 41 et 50 ans (26,6%) et les plus de 60 ans (20,3%). Les hommes représentent 64,3% des utilisateurs alertés. Les régions avec le plus grand nombre global d’alertes sont la Lombardie (15,7%), le Latium (12,3%), la Sicile (11,3%), l’Émilie-Romagne (9,7%) et le Piémont (9,5%). En considérant plutôt le rapport avec la population, émergent l’Ombrie, le Molise, le Latium, le Piémont et le Frioul-Vénétie Julienne.
Il ressort également du rapport que l’Italie fait partie des pays les plus touchés par les cyberattaques. Si l’on considère le nombre de comptes volés et diffusés via un malware infostealer on voit que leL’Italie arrive à la troisième place: seuls les États-Unis et la France sont pires que nous et occupent respectivement la première et la deuxième place de ce malheureux classement.